Translate - Traductor

desde el Conurbano

desde el Conurbano
Periódico Mensual

Ahuyentamiento Palomas Murciélagos

Ahuyentamiento Palomas Murciélagos
Palomas de Plaza de Mayo pasta ahuyentadora

Gafas

Gafas
Optica Ortopedia Gafas


Dr. Helou

Dr. Helou

Mejor Postura

Mejor Postura
Almohadones Terapéuticos + Relax

COTIZACION DOLAR - EURO

Vistas de página en total

han estado...

Flag Counter
Mostrando entradas con la etiqueta internet. Mostrar todas las entradas

viernes, 17 de enero de 2014

“No hagas en internet lo que no harías en persona”

Luis Hernández junto a una  recons-
trucción de la bomba de Turing . CSIC
Inventar métodos más seguros para enviar información cifrada es la principal tarea de Luis Hernández Encinas. Aunque su trabajo recuerde al de los espías de películas y novelas del género, las apariencias engañan. Este matemático, que dirige el departamento de Tratamiento de la Información y Criptografía del Instituto de Tecnologías Físicas y de la Información 'Leonardo Torres Quevedo' (CSIC), habla sobre ciberseguridad, escándalos por el espionaje y divulgación en esta entrevista.

Es experto en criptografía, concretamente en generación de números pseudoaleatorios, criptografía de clave pública, criptosistemas basados en curvas elípticas, firmas electrónicas… ¿Cómo se traduce esto al lenguaje cotidiano?

Me dedico a todo lo que tiene que ver con los procesos de cifrar información, es decir, ocultarla para que solo el destinatario autorizado a recibirla sea capaz de recuperarla. Por ejemplo, si queremos enviar un documento cuyo contenido debe ser confidencial, lo que hacemos es modificarlo con algoritmos matemáticos y con una clave. Después se lo enviamos al destinatario y este, conociendo la clave adecuada, accederá a la información del mensaje original. Pero siempre habrá que asumir que el envío no es seguro porque alguien a mitad del camino puede lograr acceder al documento modificado. Hay que conseguir que al menos no sea capaz de descifrarlo.

¿Para qué se utilizan estos procedimientos?
Son utilizados por todos aquellos ciudadanos que quieren que la información que envíen sea confidencial. También por el mundo empresarial –cuando se intercambia información sobre planes de negocio–, por bancos y en todo lo que son las relaciones con la administración pública electrónica. Por ejemplo, para obtener tu padrón municipal tendrás que identificarte. Para ello tiene que haber un protocolo criptográfico que asergure que tú eres quien dices ser.

¿Qué conocimientos teóricos tenéis los investigadores que os dedicáis a la criptografía?
La criptografía cae dentro de varios campos: matemáticas, física, telecomunicaciones, informática… Todo lo que tiene que ver con las ciencias de la computación. Pero una parte muy importante, la relativa a los algoritmos, son matemáticas.

¿Qué medidas de seguridad deben adoptar los ciudadanos para enviar e-mails o hacer compras por internet?
Las medidas a adoptar dependen de cada situación. Habitualmente el ciudadano de a pie no necesita ninguna, porque ya se las proporcionan su banco o su administración. De la misma manera que todo el mundo sabe que no debe dejar la tarjeta de crédito y facilitar su pin a cualquiera, en internet pasa exactamente lo mismo, con el inconveniente añadido de que es un espacio anónimo: no sabes si hay alguien en la red que intenta atacarte, es decir, que busca obtener alguna información tuya para sacarle algún beneficio. Si caes en un ataque de phising y das tus contraseñas estás cometiendo, por descuido o desconocimiento, un error cuyas consecuencias probablemente sean desastrosas. En la red se deben aplicar los mismos protocolos de seguridad que se usan fuera de ella o incluso más. Hay que ser un poco más desconfiado porque no sabes quién puede estar al otro lado del ordenador. La recomendación sería: no hagas en internet lo que no harías en persona.

¿Cree que en nuestra sociedad falta cultura criptográfica?
En España carecemos de cultura científica en general. Ese es un problema endémico. Y en el caso de la criptografía también es evidente. Cuando se mete un virus en nuestro ordenador al usar el correo electrónico o visitar una web, y no porque se nos haya atacado directamente, sencillamente hemos cometido un error accediendo a una página a la que no debíamos, o facilitando nuestro e-mail a quien no debíamos. Hay que ser prudente al aceptar información que venga de otro sitio. La norma siempre es más o menos la misma: las contraseñas en internet solo se teclean si sabes realmente dónde estás y dónde quieres ir. Si no, puedes perder información, te la pueden robar, pueden acceder a tus cuentas bancarias, suplantarte...

¿Qué opina sobre el revuelo causado por las revelaciones de Snowden sobre el espionaje masivo de la Agencia de Seguridad Nacional (NSA) de EE UU?
El problema es siempre el dinero. Quien tiene información, tiene poder. El espionaje de la NSA, o de otras agencias de seguridad, a políticos y empresarios de diferentes países es algo que se ha hecho toda la vida. Lo que sucede es que uno se cree que un amigo-aliado no te va a espiar, pero lo hará siempre que pueda para obtener información, con independencia de que luego la utilice o no. Todos los gobiernos intentan recabar de los demás cuanta información puedan, aunque sean aliados.

Así que no le ha sorprendido el escándalo…
No. Hay ejemplos paradigmáticos como el del telegrama Zimmerman, durante la I Guerra Mundial, que evidenció cómo los ingleses y americanos no se contaban los unos a los otros todo lo que sabían acerca del enemigo. Hoy se supone que como estamos en un mundo globalizado, los que somos amigos lo somos mucho más y los enemigos también son más enemigos de todos. Por eso el espionaje de la NSA ha sorprendido más. El asunto de Snowden es distinto. Se trata de una persona que, al divulgar esa información, ha incumplido un contrato previo de confidencialidad. No voy a defenderlo ni a atacarlo. Él tiene sus criterios, ha considerado que ciertas prácticas iban en contra de sus principios y ha decidido sacarlas a la luz. Ese es el escándalo. Tampoco hay que sorprenderse.

Hoy existen técnicas de seguridad de la información más sofisticadas que nunca, pero también somos más vulnerables al espionaje…

Claro. La ciencia y la tecnología avanzan permitiendo mejoras en la calidad de vida, en las infraestructuras, etc. Pero eso lleva aparejada la necesidad de un uso responsable de esa tecnología. Si no, habrá problemas y contradicciones. Quien tiene la información siempre puede hacer un buen o mal uso de ella.

En España el pasado 5 de diciembre se aprobó la Estrategia de Ciberseguridad Nacional. ¿Cuáles son las principales ciberamenazas?

Tradicionalmente la seguridad y defensa de un estado era por tierra, mar y aire. Hace unos años se añadió un nuevo aspecto, el espacio, y últimamente se ha incorporado una quinta rama, que es el ciberespacio, es decir, la ciberdefensa. La nueva Estrategia de Ciberseguridad Nacional tratará de evitar o minimizar los ataques a la ciberseguridad. Hoy una de las debilidades de cualquier estado son los ataques de los hackers, especialistas en introducirse en las redes de cada país o de las empresas que no estén protegidas, para acceder a determinada información o robarla.

¿Cuál es el mayor riesgo?
Que logren entrar en los sistemas de las infraestructuras críticas (gas, electricidad, centrales nucleares, agua…) y puedan paralizar un país poniendo patas arriba estos pilares esenciales. La nueva Estrategia incluye los métodos a seguir ante estos ataques. En todos los países existen los Computer Emergency Response Team (CERT, por sus siglas en inglés), organismos responsables de controlar y vigilar qué trafico se está produciendo en las redes. En cuanto un aliado europeo detecta un movimiento extraño, inmediatamente se lo comunica a los demás para ponerlos en alerta y que adopten las medidas oportunas. Con los ataques a la ciberseguridad ha surgido una nueva guerra.

¿Ha habido un cambio de paradigma en las políticas de seguridad, frente a otras épocas en las que cada estado se responsabilizaba de su defensa?
Claro. Había fronteras y por tanto tú defendías esas fronteras físicamente. Ahora los ataques virtuales no tienen en cuenta las fronteras porque no existen.

En parte se han diluido esas fronteras por el impacto de las TIC y la globalización, y las nuevas amenazas han obligado a diseñar una seguridad más cooperativa.

Exactamente. No puede ser de otra manera. La mayoría de los países tienen acuerdos en materia de seguridad que funcionan porque cada vez que uno detecta un tráfico anormal en las redes, se lo comunica a los demás para que pongan en funcionamiento sus recursos de inteligencia, informáticos, de ciberdefensa, etc. Por eso decía que la quinta rama de los ejércitos se sale de lo tradicional, es algo virtual basado en todo tipo de redes de comunicaciones que, como dices, han cambiado el paradigma de la seguridad. Eso es lo que ha enfadado del espionaje de EEUU. Los gobiernos espiados están pensando: “Si estamos todos colaborando y compartiendo información, no me hagas esta faena”. Pero, repito, la mayoría de los países lo ha hecho siempre.

Digamos que simplemente EE UU tiene más capacidad para hacerlo.
Más capacidad y además una ventaja. Habitualmente los estándares de seguridad están influidos o promovidos por el gobierno de EE UU. Las organizaciones de estandarización suelen fiarse de las grandes agencias de seguridad, en este caso de la NSA. Eso tiene el inconveniente de que la NSA puede conocer alguna ‘puerta trasera’ para descifrar información sin que seas consciente de ello. Si estás utilizando un sistema y alguien sabe cómo vulnerarlo, estás vendido. Eso se ha comentado muchas veces respecto a la NSA, pero nunca se demostró. Con los informes de Snowden se han puesto en duda algunas de las primitivas criptográficas y protocolos de seguridad que estaban recomendados por la NSA. Concretamente un generador de números pseudoaleatorios que, según Snowden, la NSA sabe cómo vulnerar. De momento, por si acaso, se ha dejado de utilizar.

¿Hasta qué punto considera importante acercar el conocimiento científico y tecnológico a la sociedad?
Es importante que se sepa lo que hacemos y la importancia que tiene. La ciencia va a producir beneficios a largo plazo y no tiene por qué ser aplicada directamente aunque haya áreas como la criptografía que sí lo son. La sociedad es quien nos paga y debe saber qué estamos haciendo. También es importante que seamos más críticos y capaces de pensar por nosotros mismos. Tener más cultura científica contribuye a ello.

Entre un ciudadano ignorante desde el punto de vista científico y otro con unos conocimientos razonables, ¿cree que esa diferencia cultural repercute en su vida diaria?

No digo que conocer más sobre ciencia te vaya a hacer más feliz o ganar más dinero. Aunque, llevado al extremo, es verdad que quien sabe un poquito de matemáticas puede elegir mejor qué oferta le conviene más en el supermercado, por ejemplo. Pero además creo que con más conocimiento, uno disfruta más de las cosas. Igual que si reconoces el arte gótico o románico puedes apreciar y disfrutar sus diferencias viendo una catedral, con la ciencia sucede lo mismo. ¿Cómo me afecta a mí el descubrimiento del bosón de Higgs? ¿Qué repercusiones tiene en mi vida diaria? Ninguna, pero nadie sabe si dentro de 20 años las tendrá. Simplemente pensar acerca de las cosas es importante y sobre todo te da una especie de independencia de lo que te rodea. Cuando mis hijos me dicen lo difíciles que son las matemáticas, yo les contesto que sí, pero también les digo lo gratificante que es resolver un problema. Eso no se puede pagar con dinero y ocurre en cualquier rama del conocimiento. Al final es lo que le empuja a uno a seguir aprendiendo.

¿Por qué no se divulga más en España? ¿Que dficultades hay?
En primer lugar, no es fácil bajar al nivel del ciudadano de a pie cuando habitualmente manejas fórmulas y algoritmos. Por otro lado, la divulgación no ha sido muy reconocida ni potenciada en España. Luego están los medios de comunicación. Si en lugar de ofrecer reality shows hubiese programas de divulgación amenos y sobre temas interesantes, creo que se demandarían. Hay periodistas que sí hacen divulgación científica, pero necesitan el asesoramiento del experto que sabe del tema porque si no es muy costoso dar esa información y darla bien.

¿Y cuál es el papel de los científicos en este ámbito?
Los científicos, además de la labor de investigar, tenemos también que tender puentes con la sociedad y poner a su servicio lo que estamos haciendo. Si aquí desarrollamos un sistema que permite identificar a un menor con un DNI electrónico para usar una red social, lo tenemos que contar, porque eso, aunque pueda ser por sí mismo interesante, puede además ayudar a evitar abusos contra los menores en la red. El problema es que no tenemos una infraestructura como para que eso se pueda contar en cualquier sitio. Estamos muy necesitados de divulgación científica. Tenemos que saber transmitir las maravillas de la ciencia.

¿Es complicado compaginar la actividad investigadora con la vida familiar?
A nivel personal me resulta muy sencillo porque disfruto con lo que hago. En cuanto a la vida familiar, mis hijos ya son mayores y además siempre he tenido mucho apoyo de mi familia. En todo caso, no creo que sea más complicado que en otras profesiones. Fuente: CSIC

miércoles, 20 de noviembre de 2013

Un habitante de cada 5 en el mundo usa una red social

(Washington, 19 noviembre – AFP).- Cerca de un habitante de cada cinco en el mundo, lo que equivale a unos 1.610 millones de personas, ha usado una red social al menos una vez este año, un 14% más que en 2012, según un estudio difundido este martes.
A este ritmo, los usuarios de redes sociales como Facebook, Twitter, Instagram, Reddit o Tumblr podrían alcanzar los 2.330 millones de personas de aquí a 2017, afirma el instituto eMarketer en su investigación.

Holanda, con 63,5% de la población, Noruega, con 63,3%, y Suecia, con 56,4% son los países que acumulan más usuarios de redes sociales, seguidos de Corea del Sur (54,4%), Dinamarca (53,3%), Estados Unidos (51,7%), Finlandia (51,3%), Canadá (51,2%) y Reino Unido (50,2%).

India es el país que registró un crecimiento del uso de estas comunidades virtuales, de 37,4%, a pesar de que sólo un 7,7% de la población las usa. En Indonesia los usuarios crecieron 28,7% y en México 21,1%.
Estos tres países también corresponden a las zonas de mayor crecimiento registrado por Facebook, que cuenta -según sus datos- con el mayor número de usuarios -más de 1.000 millones-.

Estados Unidos es el país con la mayor cantidad de inscritos a Facebook, unos 146,8 millones, aunque se prevé que India le desbanque pronto teniendo en cuenta su ritmo de crecimiento en el uso de Internet.

eMarketer realizó su estudio basándose en los datos publicados por institutos de investigación o agencias gubernamentales de cada país.

jueves, 7 de noviembre de 2013

Bill Gates: Colocar a Internet sobre la cura de la malaria “es un chiste”

Bill Gates
No es del todo común encontrar a Bill Gates siendo crítico de ciertos desarrollos tecnológicos, pero en una reciente entrevista para el Financial Times, destacó que la prioridad de ofrecer conectividad gratuita en regiones remotas o de poca infraestructura es un chiste en comparación con necesidades más críticas, como la cura de la malaria.

En los últimos días del pasado mes de agosto, Mark Zuckerberg lanzó la iniciativa Internet.org, cuyo objetivo es conectar a cinco mil millones de personas. Si tenemos en cuenta la enorme importancia que tiene la Web, no es difícil simpatizar con esa causa, más allá de los gigantescos desafíos técnicos y comerciales que debe enfrentar. Sin embargo, alguien se ha encargado de derribar parcialmente dicha visión con pura lógica, y ese alguien no es otro más que Bill Gates. También en agosto último, el ex-CEO y actual presidente de Microsoft criticó abiertamente el proyecto Loon de Google, al decir que ninguno de esos globos podría ayudar a alguien que esté muriendo de malaria, y que cuando un niño sufre de diarrea, “no hay un sitio Web que alivie eso”. En una entrevista otorgada al Financial Times el viernes pasado, el filántropo amplió su punto de vista diciendo que tener como prioridad la conectividad global del modo en que algunas compañías lo están demostrando, es un chiste.

Básicamente, la creencia de Bill Gates es que, si bien la tecnología es asombrosa, no tiene la capacidad de llegar a aquellas personas que más lo necesitan en el marco de tiempo que todos deseamos. Mencionó, a modo de ejemplo, que uno puede visitar un centro de datos en Bangalore, pero si viaja cinco kilómetros encontrará a una persona viviendo sin baño ni agua potable, y agregó que “el mundo no es plano” (tal vez una referencia a “The World is Flat” de Thomas Friedman), y que un ordenador no está ni siquiera en los primeros cinco peldaños de la jerarquía de necesidades humanas.

Obviamente, Gates tampoco está libre de críticas. Peter Diamandis, fundador del X Prize, colocó a Gates (y su fundación) a la par de personas como Rockefeller y Carnegie, que se volcaron hacia la filantropía después de haber ganado millones con monopolios. Su intento por erradicar la polio (algo muchísimo más complicado de lo que aparenta) también ha sido visto como “egocéntrico”, sin embargo, respondió que solucionar un aspecto esencial como mantener la cadena de frío en las vacunas contra la polio es en realidad “mundano” para las mentes occidentales. Más allá de que nos pueda gustar Bill Gates o no, creo que esta vez su punto de vista tiene cierta solidez. ¿Es útil una “filantropía abierta”, o necesita instalar otras prioridades? Financial Times

miércoles, 30 de octubre de 2013

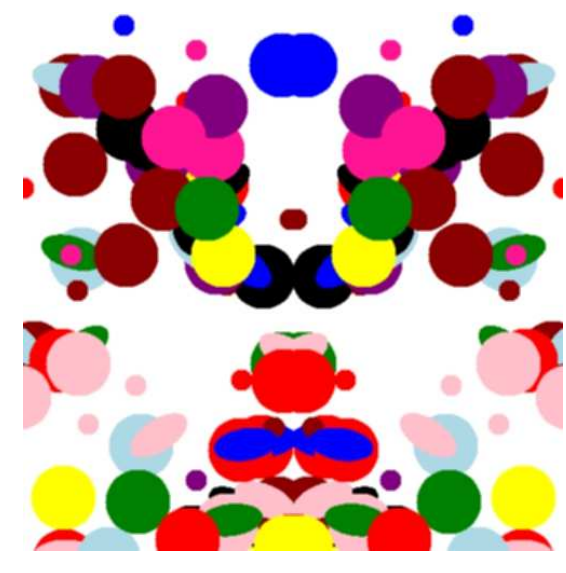
Un 'test de Rorschach' contra los robots de internet

Un equipo de investigación ha creado un protocolo basado en imágenes, bautizado como GOTCHA, que podría sustituir a los CAPTCHA, esos trozos de texto distorsionados que impiden el acceso sin autorización a un ordenador

La mayoría de usuarios de internet estarán familiarizados con el test Turing, completamente automatizado para distinguir humanos de ordenadores (más conocido como CAPTCHA, por sus siglas en inglés). Este test consiste en trozos de textos distorsionados que hay sólo un humano es capaz de identificar. Su objetivo es impedir que los robots accedan a los sitios web y dejen spam, por ejemplo.

Los CAPTCHA han tenido un éxito tremendo desde que el investigador de la Universidad Carnegie Mellon (EEUU) Luis von Ahn y sus colegas los introdujeran en el año 2000. Pero en el juego del gato y el ratón de la seguridad informática, resultaba inevitable que los malos invirtieran importantes recursos en intentar romper el sistema.

Eso es justo lo que ha pasado. Puesto que sólo puede haber un número limitado de textos distorsionados almacenados en un disco duro determinado, se puede emplear a personas, en condiciones de esclavitud, para resolverlos . Otra posibilidad es subir los CAPTCHA en otro sitio web para inocentes visitantes que los completan creyendo que están accediendo a un sitio legítimo cuando, en realidad, las respuestas se usan en tiempo real para entrar de forma ilegítima en otro sitio.

Así que los investigadores informáticos han estado pensando mucho en cómo mejorar este mecanismo para burlar de nuevo a los hackers. Ayer, el investigador de la Universidad Carnegie Mellon Jeremiah Blocki y sus compañeros afirmaron haber creado una forma de hacerlo basada en los dibujos con machas de tinta.

El nuevo método es directo y depende de que el usuario responda a una serie de preguntas cuando se registra por primera vez para acceder a una web. El método empieza por generar una serie de imágenes de manchas de tinta sencillas y coloca, de forma aleatoria, manchas de distintos colores en una pequeña zona de la pantalla.

Como parte del proceso de registro, al usuario se le pide que escriba una pequeña frase que describa cada una de estas imágenes.
Cuando los usuarios regresan para acceder al sitio con su contraseña, también se le muestran las imágenes de las manchas de tinta junto con las frases establecidas que las describen. Su tarea consiste en adjudicar la frase correcta a cada patrón.

Han bautizado su nuevo test como GOTCHA (siglas en inglés de: generación de tests Turing panópticos para distinguir a ordenadores de humanos).
Blocki y sus compañeros afirman que así se deberían poder impedir los ataques automatizados.El investigador detalla: "Nuestra tesis es que el adversario que desee montar un ataque eficaz fuera de línea necesita obtener feedback constante de un humano".

Eso es porque solo un humano es capaz de reconocer las imágenes y su relación con las frases que se muestran de forma consistente. O, al menos, esa es su hipótesis.

Es una idea interesante. La capacidad humana de reconocer imágenes está muy por encima de cualquier cosa que puedan hacer los ordenadores, y la idea de emparejarla con la interpretación que ha hecho el usuario de las imágenes creadas al azar es ingeniosa. Hay muchas pruebas de que el reconocimiento de imágenes es más fácil que recordar contraseñas.

La duda estriba en cómo de bien conseguirá la gente recordar su interpretación original de una mancha de tinta. Es posible que dependa, en gran medida, de su estado mental en ese momento dado, que a su vez se puede ver influido por todo tipo de variables locales y temporales.

Para probarlo, el equipo probó la idea a través de Mechanical Turk de Amazon. Invitaron a 70 trabajadores de la plataforma a ver una serie de imágenes hechas con manchas de tinta y a escribir frases que las identificaran. Diez días después le pidieron a los mismos trabajadores que volvieran a asociar sus frases con las imágenes.

Los resultados no son demasiado reconfortantes. Blocki explica: "Diecisiete de nuestros participantes emparejaron sus diez etiquetas correctamente, y un 69% de los participantes emparejaron al menos cinco de diez etiquetas correctamente", explican.

Los investigadores afirman que los datos indican que una parte significativa de la población podría usar los GOTCHA, y añaden, con cierta vergüenza: "También significa que el uso de nuestro GOTCHA tendría que ser voluntario, para que los usuarios que tienen dificultades no se queden sin acceso a sus cuentas".
Además, es posible que las pruebas llevadas a cabo con los trabajadores de Mechanical Turk no representen a la población general en el uso de los GOTCHA.

Y quizá también se podría aumentar la tasa de reconocimiento permitiendo a los usuarios rechazar las imágenes que les parecen confusas.
Esa parece una mejora evidente y necesaria si quieren que los GOTCHA se conviertan en una característica común de la seguridad en internet. EMERGING TECHNOLOGY FROM THE ARXIV 
Ref: arxiv.org/abs/1310.1137 : ¡Hackers de Contraseñas GOTCHA!

lunes, 30 de septiembre de 2013

Declaraciones juradas abiertas de funcionarios en la WEB


Logo DL Medium (1)
Fundación Directorio Legislativo junto a Poder Ciudadano, la Asociación Civil por la Igualdad y la Justicia y La Nación presentan el primer sitio de declaraciones juradas con la información patrimonial histórica de funcionarios de los tres poderes nacionales y de los principales candidatos de las elecciones de octubre.

En esta primera etapa, se podrán consultar más de 600 declaraciones juradas de 260 funcionarios con información pública sobre propiedades, rodados, créditos, títulos y acciones.
Declaraciones Juradas Abiertas es una iniciativa que contribuye a transparentar los bienes de funcionarios públicos de los tres poderes de modo sencillo y accesible para la ciudadanía.

¿Cuál es la importancia de poder acceder a la situación patrimonial de funcionarios y legisladores? Conocer a nuestros representantes, estudiar su desempeño y evolución económica, nos da una posibilidad de ejercer de forma democrática el control ciudadano.

La Fundación Directorio Legislativo firmó un convenio para la generación de un sistema que permita explorar la información de las DDJJ patrimoniales y financieras de legisladores y funcionarios públicos. De esta manera, cualquier ciudadano que ingrese al micrositio, creado a tal fin por el diario La Nación, podrá acceder a esa información, que hace más de una década viene recolectando la organización sin fines de lucro.

La herramienta permitirá también la posibilidad de comparar las declaraciones presentadas a través de los años por un mismo legislador o funcionario y analizar los cambios patrimoniales si es que existieran.
Si bien, por ley, se trata de información pública, no es tan abierta para cualquier persona que quiera acceder a ella.

“Tenemos mucha información del Congreso de los últimos doce años que fuimos guardando. Esta iniciativa nos permite mostrarla de una manera interactiva y que llegue a más personas”, aseguró María Baron, directora ejecutiva de Directorio Legislativo. La Fundación es una organización apartidaria que promueve el fortalecimiento de los poderes legislativos y la consolidación del sistema democrático a través del diálogo, la transparencia y el acceso a la información pública.

“En estos doce años desde que empezamos a buscar la información, hemos tenido distintas respuestas, unas más positivas que otras. Sin embargo, siempre dependemos del presidente de la Cámara que está en funciones ya que no hay ningún tipo de normativa interna del Congreso que establezca la publicidad de las declaraciones”, señaló Noel Alonso Murray, directora general.

-------------------------------------------------------
Para acceder a las declaraciones juradas de los legisladores hacé click aquí
Para ver el video donde se explica cómo fue el proceso para crear el sitio hacé click aquí

martes, 18 de junio de 2013

El caso de PRISM y el espionaje en Internet (Infografía)

Si bien Internet es un importante canal de comunicación e información, para nadie es un secreto que cada vez que lo estamos utilizando estamos poniendo en riesgo nuestros datos privados y sin saberlo podemos estar facilitando el acceso a nuestra información personal que cada vez es mas publica.

Recientemente se han desatado una serie de filtraciones, hechos y noticias que revelan un aparente espionaje de la NSA (Agencia de Seguridad Nacional Norteamericana) sobre la información almacenada en los servidores de los principales servicios de Internet como Google, Facebook, Microsoft, Yahoo! y Apple, todo esto gracias a un sistema de vigilancia secreto que han denominado PRISM.

Este es un tema bastante controversial que sin duda pone a pensar a todo el mundo sobre que tan segura esta nuestra información en Internet y realmente que tantos derechos tenemos sobre nuestros datos, ademas de que demuestra que puede existir un gran hermano que nos esta vigilando en todo momento.

Para resumir un poco este tema, el sitio Wwwhatsnew ha elaborado y compartido una sencilla pero muy clara infografía con los detalles mas relevantes sobre el caso PRISM y su espionaje en Internet, así que aquí se las comparto para que se informen mas sobre él.

Wikio

Wikio – Top Blogs

Formulario de contacto

Nombre

Correo electrónico *

Mensaje *

Archivo del blog